
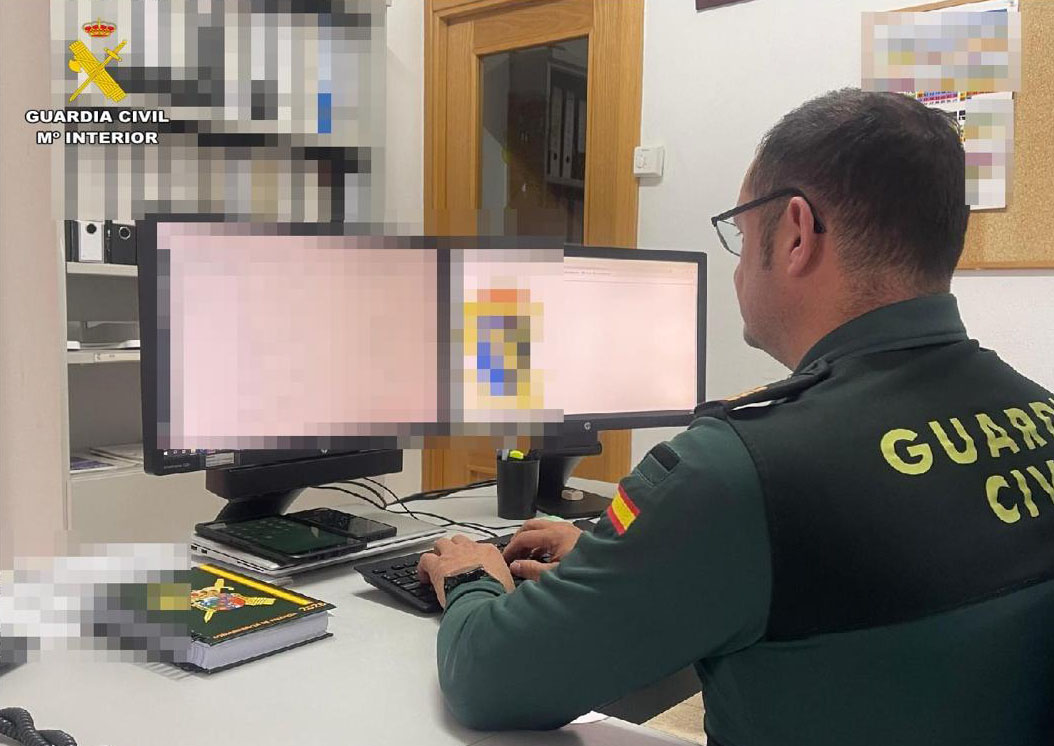




La investigación ha sido desarrollada, por el Equipo de Investigación Tecnológica (EDITE),de la Unidad Orgánica de Policía Judicial de la Comandancia de la Guardia Civil de Córdoba
23 de noviembre de 2024: La Guardia Civil dentro del marco de los servicios que vienen realizando en la provincia contra la ciberdelincuencia, ha detenido a una persona en San Juan de Alicante, por estar presuntamente implicado en una estafa tipo BEC (Business email compromise) de 100.000 euros, realizada mediante MitM (Man-in-the-Middle)
Las investigaciones se iniciaron tras tener conocimiento el Equipo de Investigación Tecnológica (EDITE) de la Unidad Orgánica de Policía Judicial de la Comandancia de la Guardia Civil de Córdoba, que dos empresas ubicadas en la provincia, dedicadas a la venta de aceitunas, podrían haber sufrido una intromisión por el método (Man-in-the-Middle) en las comunicaciones, tanto del proveedor como del cliente, pudiendo acceder a los datos de los correos y de facturación contenidos en ellos.
Asimismo, la Guardia Civil pudo saber, que se había realizado una sustitución fraudulenta de documentación mercantil, facturas extraídas a través de la entrada en los servidores de los dominios de las empresas implicadas o a través de correos “phising”; para posteriormente hacerse por pasar estas empresas como el emisor de correos corporativos (Business email compromise), que comunicaron el cambio de cuenta bancaria habitual para el cobro de determinadas facturas a otra cuenta bancaria nueva.
Durante el desarrollo de la Operación el EDITE de la Guardia Civil de Córdoba ha intervenido dos cuentas bancarias nacionales y han logrado bloquear un total aproximado de 73.000 euros de los 100.000 euros estafados; y se ha solicitado a las autoridades judiciales de Italia la intervención cautelar de otras seis cuentas bancarias italianas, así como la imputación judicial de sus titulares.
Generalmente, es muy difícil detectar cuándo se está sufriendo un ataque de intermediario (Man In The Middle), por tanto, la prevención es la primera medida de protección, realizando las siguientes acciones:
- Acceso a sitios web seguros con certificado. (Aquellos que empiezan por HTTPS, comprobando que el certificado pertenece a la compañía o entidad que corresponde).
- Proteger la red wifi de la empresa asegurando como mínimo la red en modo WPA2-AES con contraseñas robustas y no adivinables.
- Tener actualizado el softwarede nuestros equipos, especialmente el sistema operativo y el navegador.
- Utilizar contraseñas robustas y siempre que sea posible