




Dos mujeres están siendo investigadas en Madrid por la sustracción de 5.000 euros mediante una estafa basada en códigos de verificación
La Guardia Civil ha vuelto a alertar sobre una de las modalidades de fraude informático que más está creciendo: las estafas en las que los delincuentes se hacen pasar por empleados de entidades bancarias para conseguir los códigos de seguridad de sus víctimas.
Un caso esclarecido en Madrid el pasado 21 de junio terminó con dos mujeres investigadas por la CiberComandancia y permitió determinar la sustracción de 5.000 euros de la cuenta de una única víctima. El caso constituye un ejemplo del modus operandi utilizado por los ciberdelincuentes para conseguir que sea la propia víctima quien facilite las claves que permiten autorizar las operaciones.
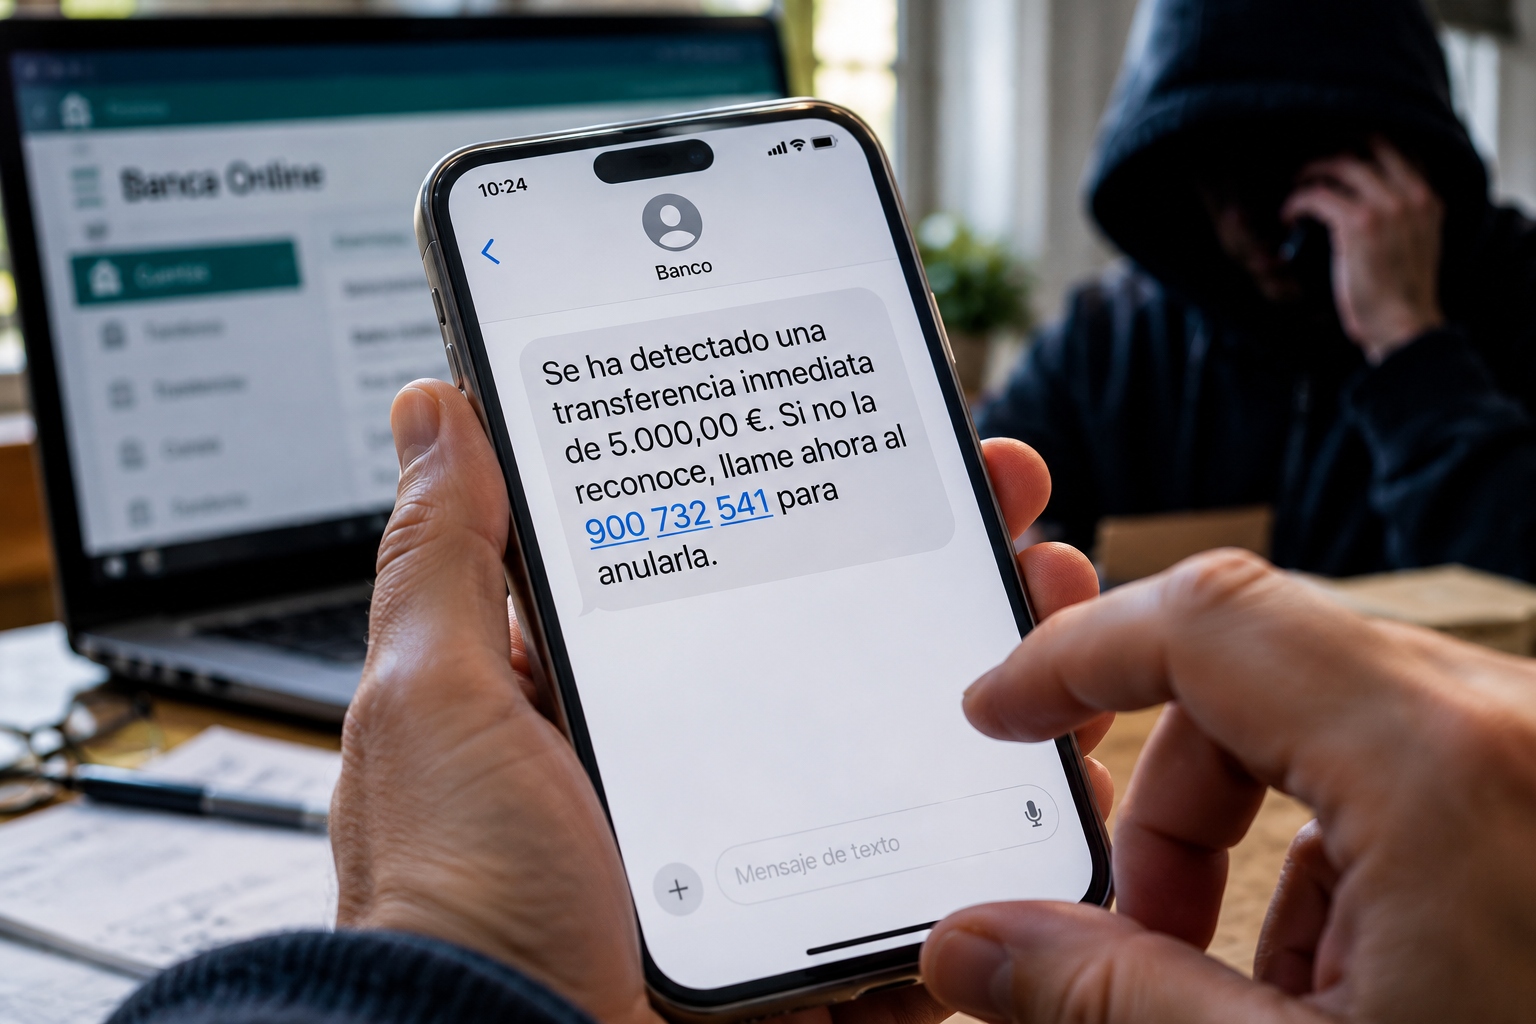
El procedimiento comienza habitualmente con un SMS que aparenta proceder de la entidad bancaria. En el caso analizado, la víctima recibió un mensaje que advertía de una supuesta transferencia inmediata que no había realizado y facilitaba un número de teléfono para solucionar el problema.
Al contactar con ese número, una persona que se hizo pasar por trabajador del departamento de seguridad del banco continuó el engaño mediante nuevos mensajes enviados dentro del mismo hilo de comunicación que utilizaba habitualmente la entidad, circunstancia que reforzó la apariencia de legitimidad.
El supuesto empleado indicó a la víctima que debía activar un «protocolo de protección» para cancelar la transferencia. Para ello, le pidió que introdujera en su banca online varios códigos que iba facilitando en tiempo real.
El problema era que aquellos códigos no estaban cancelando ninguna operación. Eran las claves que permitían autorizar las transferencias realizadas por los estafadores.
Seis dígitos que nunca deben compartirse
La Guardia Civil recuerda que los códigos de verificación de un solo uso son una medida de seguridad utilizada por las entidades financieras para confirmar operaciones sensibles. Por ello, nunca deben facilitarse a otra persona, aunque esta asegure trabajar para el banco.
Las entidades bancarias no solicitan mediante SMS, correo electrónico o llamadas telefónicas contraseñas, claves de firma ni códigos de seguridad.
Una modalidad similar se utiliza también para hacerse con cuentas de WhatsApp. El delincuente intenta registrar el número de teléfono de la víctima en otro dispositivo y, cuando la aplicación envía el código de seis dígitos al teléfono legítimo, trata de convencer al usuario para que se lo facilite. Si lo consigue, puede hacerse con el control de la cuenta.
La Guardia Civil recomienda extremar la precaución ante cualquier comunicación que solicite códigos de seguridad y comprobar siempre la información utilizando los canales oficiales de la entidad.
La reacción inmediata puede ser decisiva
Si una persona ha facilitado un código o sospecha que ha sido víctima de una estafa, debe contactar inmediatamente con su entidad bancaria a través de un número oficial, solicitar el bloqueo de las operaciones y reclamar la devolución de los cargos fraudulentos cuando proceda.
También es importante conservar SMS, llamadas, capturas de pantalla y cualquier otra comunicación relacionada con el fraude y presentar denuncia ante la Guardia Civil.
El 017, la Línea de Ayuda en Ciberseguridad de INCIBE, ofrece además orientación técnica gratuita y confidencial.
Los datos nacionales reflejan la dimensión del problema: el Ministerio del Interior ha contabilizado que casi nueve de cada diez delitos informáticos corresponden a fraudes informáticos, mientras que INCIBE registró un incremento del 16,6 % de los incidentes de ciberseguridad respecto al año anterior.
Detrás de cada cifra existe una víctima. Y en muchas de estas estafas el delincuente no necesita romper ninguna puerta ni vulnerar técnicamente la seguridad del banco: solo necesita conseguir que alguien le entregue voluntariamente los seis dígitos que nunca debería compartir.